Neviditelná technologie, bez které by mnoho webů nefungovalo
Představte si, že otevřete internetový obchod, vložíte zboží do košíku a přejdete k platbě. Na obrazovce vidíte fotografie, ceny a tlačítka, ale většina důležité práce probíhá jinde. Server musí zjistit, jaké zboží jste si vybrali, ověřit jeho dostupnost, spočítat celkovou cenu a připravit objednávku. Právě v této neviditelné části internetu se používají programovací jazyky, mezi nimi i PHP.
PHP patří dlouhodobě k nejrozšířenějším technologiím pro vytváření dynamických webových stránek. Využívají ho redakční systémy, internetové obchody, diskusní fóra i nejrůznější online služby. Je také jedním ze základů systému WordPress, na němž funguje velká část webových stránek světa.
Dne 21. října 2026 vývojáři PHP zveřejnili mimořádné bezpečnostní aktualizace. Opravují dvě zranitelnosti označené CVE-2026-109618 a CVE-2026-109619, které získaly shodné hodnocení závažnosti 9,2 bodu z deseti. Obě mohou za určitých okolností umožnit útočníkovi spouštět na serveru vlastní programový kód, a to dokonce bez přihlášení.
Takové hodnocení neznamená, že byly napadeny všechny weby používající PHP. Znamená však, že případný úspěšný útok může mít vážné následky a provozovatelé dotčených systémů by neměli s aktualizací otálet.
Co obě chyby vlastně dělají
Aby bylo jasné, proč jde o tak závažný problém, je potřeba podívat se na to, co server při návštěvě webu dělá. Každý požadavek návštěvníka vyvolá určitou práci programu. Server si na ni vyhradí paměť, zpracuje potřebné informace a po dokončení ji uvolní pro další úkoly.
Právě při této zdánlivě rutinní činnosti se ukázaly slabiny.
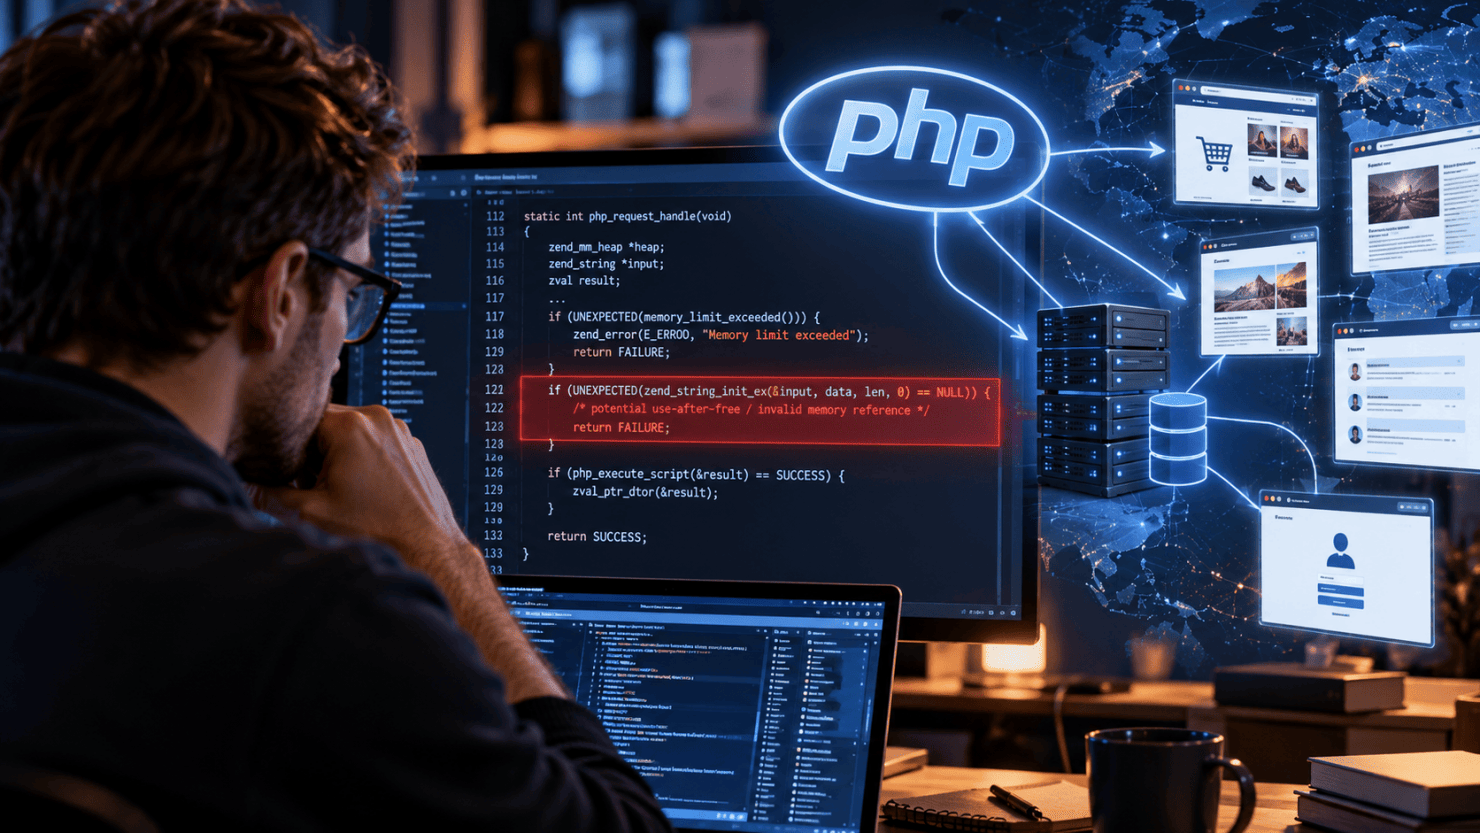
První zranitelnost souvisí se situací, kdy PHP narazí na nastavený limit operační paměti v nevhodném okamžiku. Některé interní údaje mohou zůstat neúplně připravené, přestože s nimi program později zachází, jako by byly v pořádku. Výsledkem může být narušení obsahu paměti a za vhodných podmínek i možnost spustit cizí kód.
Druhá chyba vzniká při zpracování závažné programové chyby. Za určitých okolností může v systému zůstat odkaz na paměť, kterou už program uvolnil. Když se k ní později vrátí, pracuje s něčím, co už nemusí patřit původnímu požadavku. Program může spadnout, ale bezpečnostní výzkumníci rovněž předvedli možnost závažnějšího zneužití.
Jednoduše řečeno: problém není v tom, co se návštěvníkovi zobrazuje, ale v tom, jak samotný programovací jazyk hospodaří s pamětí serveru. Útočník může za určitých podmínek zneužít chování programu, které vývojáři webové stránky vůbec nezamýšleli.
Nejde proto o běžnou chybu v jednom konkrétním formuláři nebo jedné aplikaci. Zranitelnosti se nacházejí v samotném běhovém prostředí PHP, které používá velké množství různých webů.
Co může útočník získat a proč je to nebezpečné
Bezpečnostní experti pro tento typ problému používají označení remote code execution, zkráceně RCE. V češtině jde o vzdálené spuštění kódu. Znamená to, že útočník může přes síť přimět zranitelný server, aby vykonal jeho vlastní instrukce.
Rozsah škod závisí na konkrétním systému a na tom, jaká oprávnění má proces, pod kterým PHP běží. V nejhorším případě může útočník získat přístup k souborům webu, citlivým údajům nebo připojeným databázím. Může se také pokusit měnit obsah stránek, narušit jejich provoz či využít napadený server k dalším útokům.
Představme si například internetový obchod. Pokud se útočníkovi podaří získat dostatečný přístup, může se pokusit odcizit informace o zákaznících nebo pozměnit část webu. To ještě automaticky neznamená přístup k údajům platebních karet. Ty mohou být zpracovávány oddělenou platební službou a skutečný dopad závisí na celkové architektuře systému.
Podstatné je, že pro některé způsoby zneužití nemusí útočník znát heslo správce ani mít vytvořený uživatelský účet. Podle PHP Foundation byl u jedné z chyb prokázán útok prostřednictvím běžného nepřihlášeného požadavku na server využívající Apache s modulem mod_php. U dalších způsobů provozu PHP se podmínky zneužití liší.
Právě možnost obejít obvyklou potřebu přihlášení vysvětluje, proč bezpečnostní týmy reagují tak naléhavě.
Proč se o problému mluví po celém světě
Když se objeví chyba v jedné konkrétní aplikaci, týká se především jejích uživatelů. PHP ale není jedna aplikace. Je to technologie, na které může běžet obrovské množství vzájemně nesouvisejících internetových služeb.
Na PHP spoléhají nejen menší osobní stránky, ale také komerční projekty, organizace a veřejné instituce. Bezpečnostní opravu proto nestačí vydat. Provozovatelé ji musejí také nasadit na své servery, ověřit kompatibilitu a ujistit se, že všechno funguje správně.
Vývojáři 21. října zveřejnili opravné verze PHP 8.2.35, 8.3.36, 8.4.27 a 8.5.12. Starší nepodporované verze PHP však stejným způsobem aktualizovány nejsou a jejich provozovatelé musí řešit přechod na podporované prostředí, případně postupovat podle pokynů svého dodavatele.
Některé organizace proto přistoupily k preventivnímu omezení provozu. Z pohledu návštěvníka může být dočasně nedostupná stránka nepříjemná, ale může jít o odpovědné bezpečnostní rozhodnutí, nikoli o důkaz úspěšného hackerského útoku.
Jak poznat, jestli je konkrétní web bezpečný
Tady přichází otázka, která bude pravděpodobně zajímat většinu lidí: lze jednoduše zjistit, zda web, na němž nakupujeme, čteme zprávy nebo používáme svůj účet, patří mezi ohrožené?
Spolehlivý veřejný test pro běžného návštěvníka neexistuje. PHP totiž pracuje na straně serveru a prohlížeč obvykle nedostává informaci o jeho přesné verzi. Navíc ne každý web PHP používá. A ani znalost jeho verze nemusí vždy stačit k posouzení celkového zabezpečení.
Některé technické nástroje se pokoušejí používané technologie odhadovat podle veřejně dostupných informací. Takový odhad však může být nepřesný, server může informace skrývat a bezpečnostní opravy mohou být součástí balíčků od dodavatelů konkrétních operačních systémů.
Pomocí běžného prohlížeče tedy nelze jednoduše potvrdit, že je konkrétní instalace PHP opravená. Přesto existuje několik užitečných zásad.
Všímejte si bezpečnostních oznámení provozovatele. Pokud banka, internetový obchod nebo jiná důležitá služba zveřejní informaci o bezpečnostní události, přečtěte si doporučený postup.
Nespoléhejte pouze na HTTPS a symbol zámku. Šifrované spojení chrání přenos dat mezi prohlížečem a serverem, ale nepotvrzuje, že server neobsahuje programové zranitelnosti.
Používejte unikátní hesla a vícefaktorové ověřování. Neopraví chybu na serveru, ale mohou snížit následky případného úniku přihlašovacích údajů.
Nereagujte ukvapeně na varovné e-maily. Útočníci mohou zvýšeného zájmu o zranitelnosti využít k podvodným zprávám, které se budou vydávat za bezpečnostní upozornění. Důležité služby raději otevírejte přímo přes jejich známou adresu.
Pokud nějaký web krátce nefunguje, neznamená to automaticky, že byl napaden. Stejně tak bezproblémově fungující stránka nemusí být nutně zabezpečená. Skutečné ověření musí provést provozovatel služby nebo jeho technický partner.
Co má udělat provozovatel webu
Pro majitele a správce webů je situace konkrétnější. Potřebují zjistit, zda jejich server PHP používá, jakou verzi skutečně provozuje a zda již obsahuje odpovídající bezpečnostní opravy.
Přesnou verzi lze ověřit prostřednictvím administračního prostředí hostingu nebo serveru. U vlastního serveru ji mohou správci kontrolovat také systémovými nástroji. Samotný výpis verze z příkazové řádky ale nemusí vždy odpovídat PHP, které skutečně obsluhuje webové požadavky, proto je důležitá kontrola celého provozního prostředí.
U spravovaného hostingu obvykle aktualizace základních systémových komponent zajišťuje poskytovatel. U vlastních serverů je odpovědnost více na provozovateli a jeho technickém týmu.
PHP Foundation výslovně upozorňuje, že u těchto zranitelností nejsou známá úplná náhradní opatření, která by bezpečně nahradila aktualizaci. Firewally a další ochranné vrstvy mohou riziko částečně omezovat, ale rozhodující je oprava zranitelného softwaru.
Jak dvě bezpečnostní chyby pomohla najít umělá inteligence
Na celé události je pozoruhodné ještě něco: bezpečnostní výzkumníci při hledání a analýze chyb využili pokročilé modely umělé inteligence.
Podle zveřejněných informací od OpenAI, společnosti Wiz a PHP Foundation se na odhalení, ověřování i přípravě oprav podílely specializované bezpečnostní týmy za pomoci AI nástrojů. Společnost Calif využila model GPT-5.6 Sol, zatímco Wiz pracoval s kombinací nástrojů včetně modelů Gemini. Samotné opravy připravovali správci projektu PHP ve spolupráci s dalšími odborníky.
Umělá inteligence zde fungovala jako pomocník při analýze složitého softwaru. Dokáže procházet rozsáhlé části zdrojového kódu, hledat neobvyklé souvislosti a navrhovat situace, v nichž by program mohl selhat. Lidé následně musí ověřit, zda jde o skutečnou bezpečnostní chybu, jaké jsou její důsledky a jak ji bezpečně opravit.
Zajímavé je i přiznání samotné PHP Foundation: na jeden z problémů upozornil bezpečnostní výzkumník už v roce 2024, ale tehdy nebylo plně rozpoznáno, jak závažné důsledky může mít. Nadace to nyní označila za selhání svého dřívějšího procesu vyhodnocování bezpečnostních hlášení.
Příběh tak ukazuje nejen sílící možnosti umělé inteligence, ale také skutečnost, že bezpečnost internetu závisí na dlouhodobé údržbě softwaru a schopnosti lidí včas reagovat na varování.
Internet nemusí být prolomený, aby byl ohrožený
Objev kritické zranitelnosti a skutečné napadení konkrétního webu jsou dvě odlišné věci. Dnešní oznámení dokládá, že v určitých verzích PHP existovaly závažné chyby a že jejich zneužití je technicky možné. Samo o sobě ale nedokazuje, že útočníci získali přístup ke všem serverům, na nichž zranitelné verze běžely.
Pro návštěvníky internetu je proto nejlepší reakcí informovaná opatrnost, nikoli panika. Není důvod automaticky přestat používat všechny stránky postavené na PHP ani bez podkladu předpokládat, že jejich data unikla.
Pro provozovatele webů však platí něco jiného. Pokud se bezpečnostní chyba nachází přímo v základní technologii, na kterou jejich služby spoléhají, musí její odstranění dostat přednost před běžnými úpravami a novými funkcemi.
Celá událost také připomíná jednu často přehlíženou vlastnost internetu. Za obrazovkou telefonu nebo počítače se skrývá obrovské množství softwaru, který běžný člověk nikdy neuvidí. O jeho bezpečnost se starají tisíce vývojářů, správců a výzkumníků. A občas stačí dvě chyby v práci s pamětí, aby se ukázalo, jak důležitá jejich práce je.
Redakční poznámka:Článek je koncipovaný jako aktuální bezpečnostní vysvětlení k 21. říjnu 2026. Záměrně neobsahuje návod, jak zkoušet zranitelnosti na cizích webech. Rozlišuje mezi ohroženým softwarem a prokázaným napadením. To je podle mě zvlášť důležité, protože čtenářům chceme předat užitečnou informaci, nikoli vyvolat zbytečnou paniku.
MOHLO BY SE VÁM TAKÉ LÍBIT
Zdroje: Kód Enigma [1], PHP Foundation – Today's PHP Security Release, and How We're Strengthening PHP Security [2], PHP.net – Security advisory and fixed releases [3], Google Cloud – Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619 [4], OpenAI – Patch the Planet: global response coordination [5], CERT-EU – Critical Vulnerabilities in PHP [6]